Buscar este blog

miércoles, 22 de enero de 2020

Ejemplo mensaje de cifrado César

Utilizando el desplazamiento 3 he cifrado la siguiente oración.

Hñ fliudgr fhvdu hv xpd whfplfd gh fliudgr vlosñh

 Resultado de imagen de abecedario

martes, 21 de enero de 2020

Cifrado de la información

1. Orígenes

El uso de la criptografía se remonta cuando los hombres tuvieron la necesidad de desarrollar herramientas para asegurar la confidencialidad de cierta información.
En el siglo V.a.C. ya utilizaban los griegos el cilindro o bastón. Durante el imperio romano. los ejércitos utilizaban el cifrado César
Realmente surge cuando en la Segunda Guerra Mundial los alemanes utilizaron la máquina Enigma para cifrar y descifrar los mensajes. Sin embargo, Turing descifra un primer mensaje de los alemanes y cambia el rumbo de la guerra y de la seguridad informática actual.
No obstante la era de la criptografía comienza con Shannon quien estableció las bases de la de la criptografía y el criptoanálisis moderno.


2. Criptografía

La criptología es la disciplina científica dedicada al estudio de la escritura secreta. Esta compuesta por dos técnicas:
  • Criptoanálisis:  estudia los sistemas criptográficos para encontrar sus debilidades y quebrantar la seguridad con el fin de descifrar textos sin conocer las claves.
  •  Criptografía: es el arte de escribir con clave secreta o de un modo enigmático. Para lo que se utilizan claves y procedimientos matemáticos para cifrarlo. Existen tres tipos de criptografía:

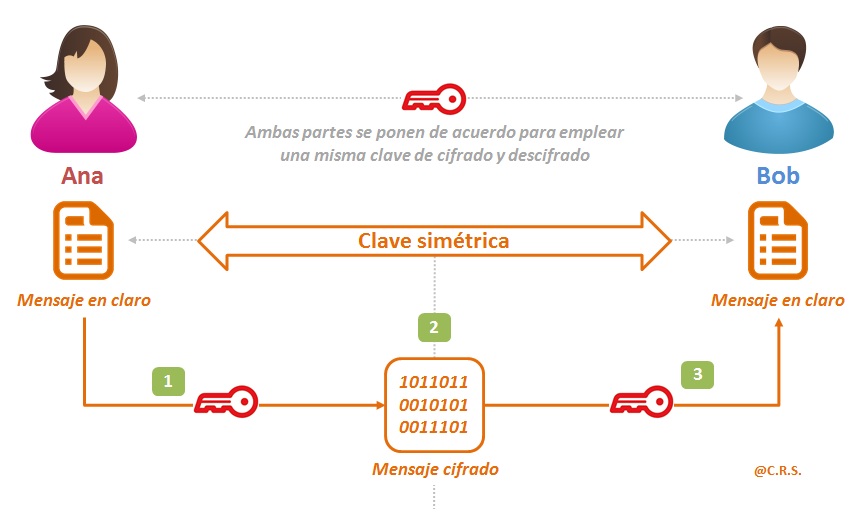
    • Criptografía de clave simétrica
  Emplea la misma clave para cifrar y descrifrar los mensajes. Técnica rápida pro insegura, ya que el remitente tiene que enviar tanto el mensaje cifrado como la clave, por lo que si un atacante consigue hacerse con ambos, podrá descifrar el mensaje.
Resultado de imagen de criptografía simétrica


    •  Criptografía de clave asimétrica
Utiliza dos claves, una pública y una privada. Cada usuario posee una clave pública que es conocida por todos los usuarios y otra privada que únicamente pude conocer su propietario. Cuando se cifra un mensaje con la clave pública de una persona, solo puede descifrarse utilizando la clave privada de dicha persona.
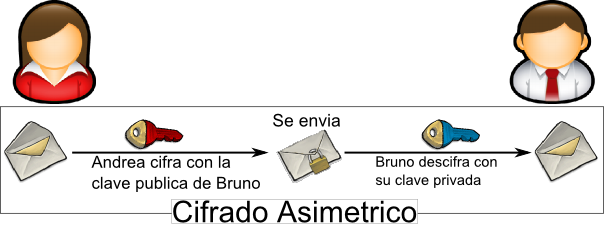
Imagen relacionada

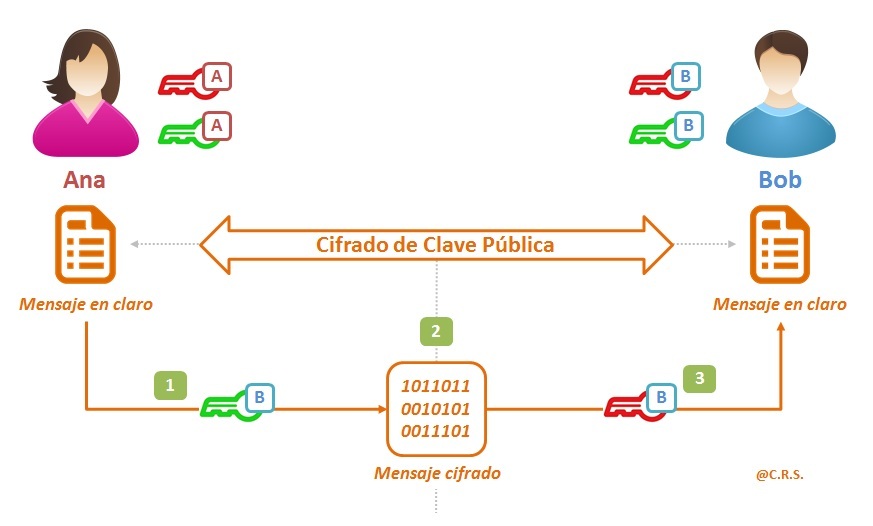
    • Criptografía de clave pública
Para solventar los inconvenientes de la criptografía asimétrica y simétrica., el proceso habitual pasa por utilizar un cifrado de clave pública que combine ambas criptografías con el objetivo de obtener una garantía plena de confidencialidad.
Resultado de imagen de criptografía asimétricaImagen relacionada
 

lunes, 20 de enero de 2020

Protección contra el malware

1. Política de seguridad

Es el conjunto de normas y procedimientos que define en las diferentes formas de actuación recomendadas, con el fin de garantizar un cierto grado de seguridad.
Además existe legislación de obligado cumplimiento: LSSICE, ley servicio de la sociedad de información y del comercio electrónico y LOPD, ley orgánica de protección de datos.


2. Soluciones a antivirus

Un antivirus es un software que tiene como finalidad prevenir ,detectar y eliminar virus, software malicioso y otros ataques en el sistema .
Al detectar que el equipo está infectado, llega un mensaje al usuario con las posibles acciones que puede llevar a cabo para eliminar el malware. Para detectar un software malicioso, estos programas utilizan una base de datos de firmas o definiciones de virus con la que comparan el código de los archivos. También suelen utilizar algoritmos heurísticos que advierten de comportamientos sospechosos.
Los antivirus actualizan constantemente sus definiciones de virus incluyendo nuevas amenazas que van apareciendo , y por eso es imprescindible que estén instalados en equipos con conexión a internet. Algunos de los más importantes son: Avast, Avira, kapersky, McAfee, Norton. También existen algunos antivirus en línea gratuitos.

3. Síntomas de una infección


  • Ralentización del equipo durante el arranque, el funcionamiento o la conexión a Internet.
  • Desaparición de carpetas o archivos, o distorsión de sus contenidos.
  • Aparición de publicidad, mensajes de error o sonidos no habituales.
  • Movimiento automático del ratón, de los menús o de las ventanas.
  • Fallos o comportamientos extraños en las aplicaciones y los dispositivos.
  • Intentos de conexión a Internet inesperados o redireccionamientos no deseados.
  • Secuestro de la página de inicio del navegador y cambio del buscador predeterminado.
  • Aparición de barras de herramientas extrañas en el navegador web.
  • Envío de correos electrónicos o de mensajes a los contactos de una lista.
  • Aumento de la actividad en el equipo y del tráfico en la red.

4. Pasos que se deben seguir en caso de infección


Al detectarse un infección o haber sospechas de ella debemos adoptar las siguientes medidas:
  • Restaurar el sistema a un estado anterior: permite devolver al equipo a un estado seguro anterior si que se pierda información.
  • Actualizar la base de datos del antivirus y realizar un análisis completo del equipo: en caso de que no se detecte el malware, se puede optar por utilizar aplicaciones de otros fabricantes o por realizar un análisis en línea.
  • Arrancar el equipo con un Live CD o Live USB: permite:
    •  Analizar el equipo con un antivirus sin contaminar , porque el instalado podría estar infectado.
    • Extraer los archivos para recuperar la información en caso de haber sido dañado y no permita iniciar el sistema.
  • Ejecutar utilidades de desinfección específicas,que actúan como antídotos de virus o eliminan amenazas concretas: una vez conocida la amenaza , dichas utilidades se pueden descargar desde sitios web seguros, desarrolladores de antivirus, foros de seguridad ,etc.
En el peor de los casos, habrá que formatear el equipo y reinstalar el sistema operativo y las aplicaciones. Si se han realizado políticas de seguridad el daño será mínimo.


jueves, 16 de enero de 2020

Ataques a los sistemas informáticos

1. Tipos de ataques

Los principales ataques se dividen en:
  • Interrupción: ataque contra la disponibilidad de un sistema. El resultado es que un dispositivo quede inútil o no disponible.
  • Interceptación: ataque contra la confidencialidad de un sistema a través de que un programa, proceso o usuarioconsiga acceder a recursos sin autorización. El ejemplo más característico es el acceso a una base de datos o el acceso remoto al equipo de otra persona.
  • Modificación: ataque contra la integridad deun sistema a través del cual se manipula. Pueden eliminar parte de la información, dejar dispositivos inutilizables, introducir errores, ...
  • Suplantación o fabricación: ataque contra la autenticidad mediante el cual un atacante inserta objetos falsificados en el sistema.
2. Ingeniería social

Es una técnica utilizada que no explota las vulnerabilidades a nivel tecnológico, sino ciertos comportamientos y conductas. Buscan canalizar la atención de los usuarios aprovechando aspectos de su personalidad para que realicen actos involuntarios sin sospechar que estan colaborando con el atacante.
Se utiliza para conseguir información, privilegios o acceso al sistema.


3. Ataques remotos

Es aquel que utiliza técnicas para acceder a un sistema informático a distancia. Normalmente utiliza malware. Algunos son:

  • Inyección de código: añade o borra información a sitios remotos que no están bien protegidos.
  • Escaneo de puertos: averigua que puertos de un equipo en la red se encuentran abiertos para determinar los servicios que utliza y lanzar ataques.
  • Denegación de servicios: satura los recuerdos de un equipo o de una red para que dejen de responder o lo haga con tal lentitud que se considere no disponible.
  • Escuchas de red: captura e interpreta el tráfico de una red, aplicando distintos tipos de filtros. Una vez capturada , se utilizan analizadores para recolectar datos sin cifrar.
  • Spoofing: suplanta la identidad de un usuario, red, equipo, o aplicación falsficando su dirección. El atacante adquiere privilegios para acceder a redes autentificadas.
  • Fuerza bruta: vulnera mecanismos de autenticación basados en credenciales del tipo usuario y contraseña. Se basa en probar todas las combinaciones posibles del espacio de claves de un sistema.
  • Elevación de privilegios: aumenta los permisos del atacante a administrados o root para obtener un acceso total al sistema.

miércoles, 15 de enero de 2020

Tipos de malware

Malware se traduce del inglés como programa malicioso. Su peligrosidad se establece como la base de dos criterios principales: su capacidad de hacer daño a un equipo y su posibilidad de propagación. Hay diferentes tipos:

  • Virus: es un programa informático creado para producir daños. Sus características es que actúa de forma transparente y tiene la capacidad de reproducirse a sí mismo.
 
  • Gusano: tiene por objetivo multiplicarse y propagarse de forma autónoma, infectando, valiéndose de las vulnerabilidades de los sitemas, los equipos. Su capacidad de propagarse por las redes posibilita que puedan expandirse por todo el mundo en cuestión de segundos.
 
  • Troyano: código malicioso que se oculta dentro de un archivo inofensivo y útil para el usuario. No infectan archivos pero requieren la intervención de sus víctimas para propagarse.
 
  • Spyware: programa espía que almacena información personal del usuario sin su consentimiento. Normalmente  este es facilitada a empresas de publicidad para el envío de spam o correo basura.
 
  • Adware: programa malicioso que se instala en el sistema, aprovechando que el usuario acepta sus términos de uso al instalar otras aplicaciones.
 
  • Rasomware: aplicación que secuestra un dispositivo por codificación o bloquando el acceso a la información, mostrando un mensaje en el que se solicita el pago para liberarlo.
 
  • Rogue: programa que simula ser antimalware pero ocasiona efectos contrarios.

  • Rootkit: softaware con permiso de administración que se oculta entre las herramientas del sistema operativo para proporcionar acceso remoto al atacante.
 
  • Phishing: técnica para obtener información de forma fraudulenta. El atacante se hace pasar por una empresa o persona fraudulentapara enviar un enlace a una página web maliciosa con el fin de obtener sus credenciales, cuentas bancarias,...

  • Pharming: técnica que aprovecha la vulnerabilidad de los servidores DNS para redirreciionar la dirección web de un sitio de confianza a uno fraudulento.

  • Spam: mensaje de correo electrónico no deseado enviado masivamente puede ser con fines publicitarios o para la propagación de códigos maliciosos.

  • Hoax: mensaje de correo distribuido en forma de cadena, cuyo objetivo es realizar engaños masivos.

lunes, 13 de enero de 2020

Conductas de seguridad

Podemos diferenciar dos tipos de seguridad empleadas en los sistemas informáticos:

  • Seguridad activa. Medidas que intentan evitar los daños en los sistemas informáticos. Las principales medidas son:
    • Control de acceso: limita el acceso únicamente al personal autorizado.
    • Encriptación: codifica la información importante.
    • Software de seguridad informática: previene del software malicioso y de ataques de seguridad de intrusos al sistema. Para ello se utilizan anti virus, antiespías, cortafuegos, ...
    • Firmas y certificados digitales: permiten comprobar la procedencia, autenticidad o integridad del mensaje
    • Protocolos seguros: protegen por medio del cifrado de la información.

  • Seguridad pasiva. Medidas que reparan o minimizan los daños causados en sistemas informáticos.
    • Herramientas de limpieza: en caso de infección, hay que realizar un escaneado del equipo y utilizar herramientas específicas para eliminar el malware.
    • Copias de seguridad: restauran los datos utilizando copias de seguridad de los datos anteriores que se realizan periódicamente.
    • Sistemas de alimentación ininterrumpida: sistema que incorpora una batería para proporcionar corriente  al equipo en caso de fallo técnico.
    • Dispositivos NAS: permite que cualquier equipo autorizado pueda almacenar y recuperar información.
    • Sistemas redundantes: duplican componentes críticos, como los procesadores los discos duros, o las fuentes de alimentación para  seguir funcionando aunque se produzca el fallo de un componente. 

viernes, 10 de enero de 2020

Tipos de amenazas a la seguridad

1. Amenazas humanas: la mayoría de las acciones contra los sitemas informativos provienen de personas. Los más habituales son:
  • Ataques pasivos
    • Usuarios con conocimientos básicos: acceden accidentalmente o utilizando tecnicas muy sencillas
    • Hackers. informaticos expertos que utilizan sus conocimientos para comrpobar la vulnerabilidad de un sistema y corregirlas, normalmente no causan daños.
  • Ataques activos
    • Antiguos empleados de una organización: Aprovechan la debilidades que conocen del sistema para atacrlo
    • Crackers y otros: Expertos informáticos que burlan los sitema de sguridad accediendo a ellos para realizar actividades ilícitas
2. Amenazas lógicas: el software que puede dañar un sistema operativo
  • Software malicioso: programas diseñados con fines no éticos. como virus, gusanos, troyanos, ...
  • Vulneravilidad del software: error de programación que puede poner enpeligro la seguridad del sistema si es descubierto por un atacante
3. Amenazas físicas: esta originadadas por tres motivos:
  • Fallos en los dispositivos: las averías pueden provocar la caída de un sistema informativo
  • Accidentes: sucesos provocados de forma involuntaria por descuidos, desconocimiento,...
  • Catástrofes naturales: desatres como incendios, inundaciones, o terremotos

Actividad 1 y 2 pag 85

Define los siguientes conceptos:

  • Autentificación: permite identificar al generador de la información (usuarios y contraseñas)
  • Autorización:  parte del sistema operativo que protege recursos permitiendo que solo se usen por personas autorizadas.
  • Cifrado: ocultar el mensaje enviado por emisor hasta que llega a su destino y es descifrado por el receptor
  • No repudio:  proporcinar pruebas de integridad y origen de datos. Ej: certificado digital
  • Vulnerabilidad: debilidad del sistema informático que puede ser usado para causar daño, puede afectar a Hardware, Software, datos o usuario.


miércoles, 8 de enero de 2020

La seguridad de la información

Empezaremos definiendo tres conceptos:
- Seguridad: ausencia de peligro, daño o riesgo.
- Información: conjunto organizado de datos que constituyen un mensaje. En este caso datos digitales.
- Seguridad de la información: se puede definir como el conjunto de medidas de prevención, detección y corrección orientadas a proteger la confidencialidad, la integridad y la disponibilidad de la información de un sistema.

  • Principios de la seguridad informática 
Un sistema seguro es aquel conjunto de componentes de Harware y Software, que mantiene un nivel aceptable de protección del usuario y de la información del mismo. Los principales pincipios son:
    • Confidencialidad de la información: necesidad de que la información solo sea conocida por las personas autorizadas. Ej: al realizar una compra por internet con una tarjeta de crédito.
    • Integridad de la información: posibilita que el contenido permanezca inalterado (a menos que sea modificado por usuarios autorizados). Ej: cuando un usuario no deberia tener acceso a una cuenta modificada o borra datos.
    • Disponibilidad de la información: capacidad de permanecer accesible en el lugar, en el momento y en la forma en que los usuarios autorizados lo requieran. Ej: el ataque a una compañía aérea podría paralizar en vuelos o poner en riesgo la seguridad de los viajeros.
 En conclusión, la seguridad informática se define como el conjunto de procedimientos, estrategias y herramientas que permiten garantizar la confidencialidad, la integridad y la disponibilidad de la información.

Aspectos clave de la seguridad informática

martes, 19 de noviembre de 2019

Resumen Unidad 3: Estándares de publicación y editores web

Con los estándares de publicación web se hace referencia  al conjunto de reglas y recomendaciones que se deben seguir al utilizar los distintos lenguajes de creación de contenidos y al presentarlos a los usuarios. Estos evolucionan como lo hace la tecnología y están regulados por una serie de consorcios y organizaciones, entre los que destacan el World Wibe Web Consortium (HTML, CSS, XML, SVG...), la Ecma Intrenational (Javascript) o el UNicode Consortium (estándar de codificación de caracteres Unicode9.


  • Lenguajes para la creación de páginas web
Las páginas web se almacenan en ordenadores, locales o de acceso público en Internet, denominados "servidores web". Los usuarios, al introducir una dirección URL en el navegador, se conectan a dichos servidores, que procesan la petición devolviendo el código de la página web solicitada, la cual es interpretada por el navegador o cliente web de modo que el usuario pueda visualizarlo concretamente.

Los servidores utilizan lenguajes de programación para generar la estructura de la página, los  más utilizados para la creación de páginas web son:


    • En el lado del servidor:
      • PHP, Java, .NET, Ruby, Python. Permiten programar el comportamiento del servidor web en el momento de atender las peticiones de los usuarios y de generar el contenido HTML correspondiente. Para obtener la información se comunican con la base de datos.
      •  SQL . Utilizado para interaccionar con la base de datos y realizar consultas, inserciones o modificaciones.
    • En el lado del cliente:
      • HMTL. Lenguaje de marcado compuesto por etiquetas que desriben y estructuran el contenido de una página web. La versión más actual es HTML(HTML5)
      • CSS. Define el estilo con el que se presenta la estructura HTML. Realiza la inclusión de animaciones y la gestión de diferentes resoluciones. 
      •  JavaScript. Lenguaje de programación interpretado por el navegador o cliente web. Añade dinamismo a la página web, ya que evita realizar peticones al servidor web para todos los cambios.
Lenguaje para la creación de páginas web
Servidor
Cliente
PHP
HTML
Java
CSS
.NET
JavaScript
Ruby

Python

SQL


  • Accesibilidad y usabilidad en la web
Existe una variedad de limitaciones visuales, motrices, auditivas y cognitivas que, requieren la utilización de herramientas y programas especiales. Para ello se crearon los estándares de accesibilidad que buscan el acceso de todos los usuarios al contenido web, y una mejora interacción usuario-web.

Otro concepto que tiene que ver son esto es la usabilidad,  se refiere a la capacidad de un software de ser comprendido, aprendido, usado y ser atractivo para el usuario, en condiciones específicas de uso.

  • Editores para la creación de contenido web
Existen multitud de programas orientados a la creación de páginas web. Algunos editores más simples son: Notepad++, Geany, gedit, Kate y Sublime Text; otros más avanzados son: Bluefish, WebStorm, Visual Studio Express, Aptana Studio, NetBeans y Eclipse.
Finalmente, existe una última categoría de editores; los editores visuales o WYSIWYG(lo que ve es lo que obtienes). Se caracterizan por poder crear contenido web sin necesitar escribir un código directamente. Además permite obeservar el aspecto del sitio web  miesntras se trabaja, pero a veces el código generado puede no ser óptimo para realizar ediciones posteriores. Algunos son: Adobe Dreamweaver, KompoZer y BlueGriffon, aunque también se consideran como tal los editores integrados en sistemas de gestión de contenidos, como WordPress.


viernes, 15 de noviembre de 2019

Resumen unidad 3: tipos de páginas web

Una Página Web es conocida como un documento de tipo electrónico, el cual contiene información digital, la cual puede venir dada por datos visuales y/o sonoros, o una mezcla de ambos, a través de textos, imágenes, gráficos, audio o vídeos y otros tantos materiales dinámicos o estáticos. Toda esta información se ha configurado para adaptarse a la red informática mundial, también conocida como World Wide Web.
Encontramos varios tipos de páginas web según su clasificación:

-Clasificación según el nivel de interacción con el usuario:
Esta clasificación atiende al nivel de interacción que el usuario tiene en la página y la capacidad para interactuar con ella. Se clasifican en:


-Clasificación según la temática:
Sitios web especializados en temáticas. Algunas temáticas son:

miércoles, 6 de noviembre de 2019

Mis blogs favoritos

Hola tod@s en esta entrada os publicaré algunos enlaces de mis blog favoritos sobre moda. Tratan temas actuales y son actualizados periódicamente. Para más información aquí tenéis los enlaces:
http://www.tuulavintage.com/
http://kenzas.se/
https://lovely-pepa.com/
http://www.songofstyle.com/
https://www.kayture.com/

Cómo atraer al usuario

Un blog que reciba muchas visitas puede producir beneficios económicos. Aunque es difícil atraer a tantos usuarios, algunos consejos son:

- Publicar entradas de calidad a menudo. Es fundamental que los usuarios que accedan tengan motivos para visitarlo periódicamente. Como veréis en el siguiente vídeo:


-Interaccionar con los usuarios que participan. En muchos casos surgirán dudas, críticas, o agradecimientos al autor en las entradas que esperarán tu respuesta y si lo haces podrán ver que estas agradecido de sus visitas.


-Establecer un diseño que facilite la lectura y el acceso a las distintas entradas. La dificultad de navegar por un blog una tipografía ilegible o en contraste deficiente entre texto y fondo puede llevar a muchos lectores a abandonar a visitarlo.


-Título y URL fáciles de recordar. Para que un usuario recuerde fácilmente la URL o título del blog para que pueda volver a visitarlo. Debemos escogerlo de forma cuidadosa relacionándolos con el contenido y que sean simples y llamativos.